Ứng dụng mà người dùng nên xóa ngay để không bị theo dõi
Mã độc ẩn mình trên ứng dụng có thể theo dõi người dùng và tạo bản sao ứng dụng ngân hàng để chiếm đoạt tiền.
Các chuyên gia bảo mật Group-IB vừa phát hiện một biến thể mã độc Android có tên Gigabud, được thiết kế để đánh cắp thông tin ngân hàng và nguy hiểm hơn là tìm cách tạo một bản sao ứng dụng ngân hàng ngay trên điện thoại của nạn nhân.
Mã độc này thường được phát tán dưới dạng các ứng dụng giả mạo. Kẻ gian có thể gửi đường dẫn tải ứng dụng qua tin nhắn hoặc đưa lên các website lừa đảo, với nội dung giả danh ứng dụng của cơ quan nhà nước, cơ quan thuế hoặc hãng hàng không.
Theo dõi, đánh cắp mật khẩu ngân hàng
Sau khi người dùng tải và cài đặt ứng dụng độc hại, Gigabud tìm cách thuyết phục họ cấp những quyền đặc biệt trên Android, trong đó có quyền Trợ năng và quyền cho phép ứng dụng hiển thị đè lên các ứng dụng khác.
Đây là những quyền có thể cho phép ứng dụng độc hại theo dõi nhiều hoạt động trên điện thoại. Từ đó, mã độc có thể hiển thị các giao diện giả để lừa người dùng nhập thông tin đăng nhập ngân hàng hoặc mã PIN.
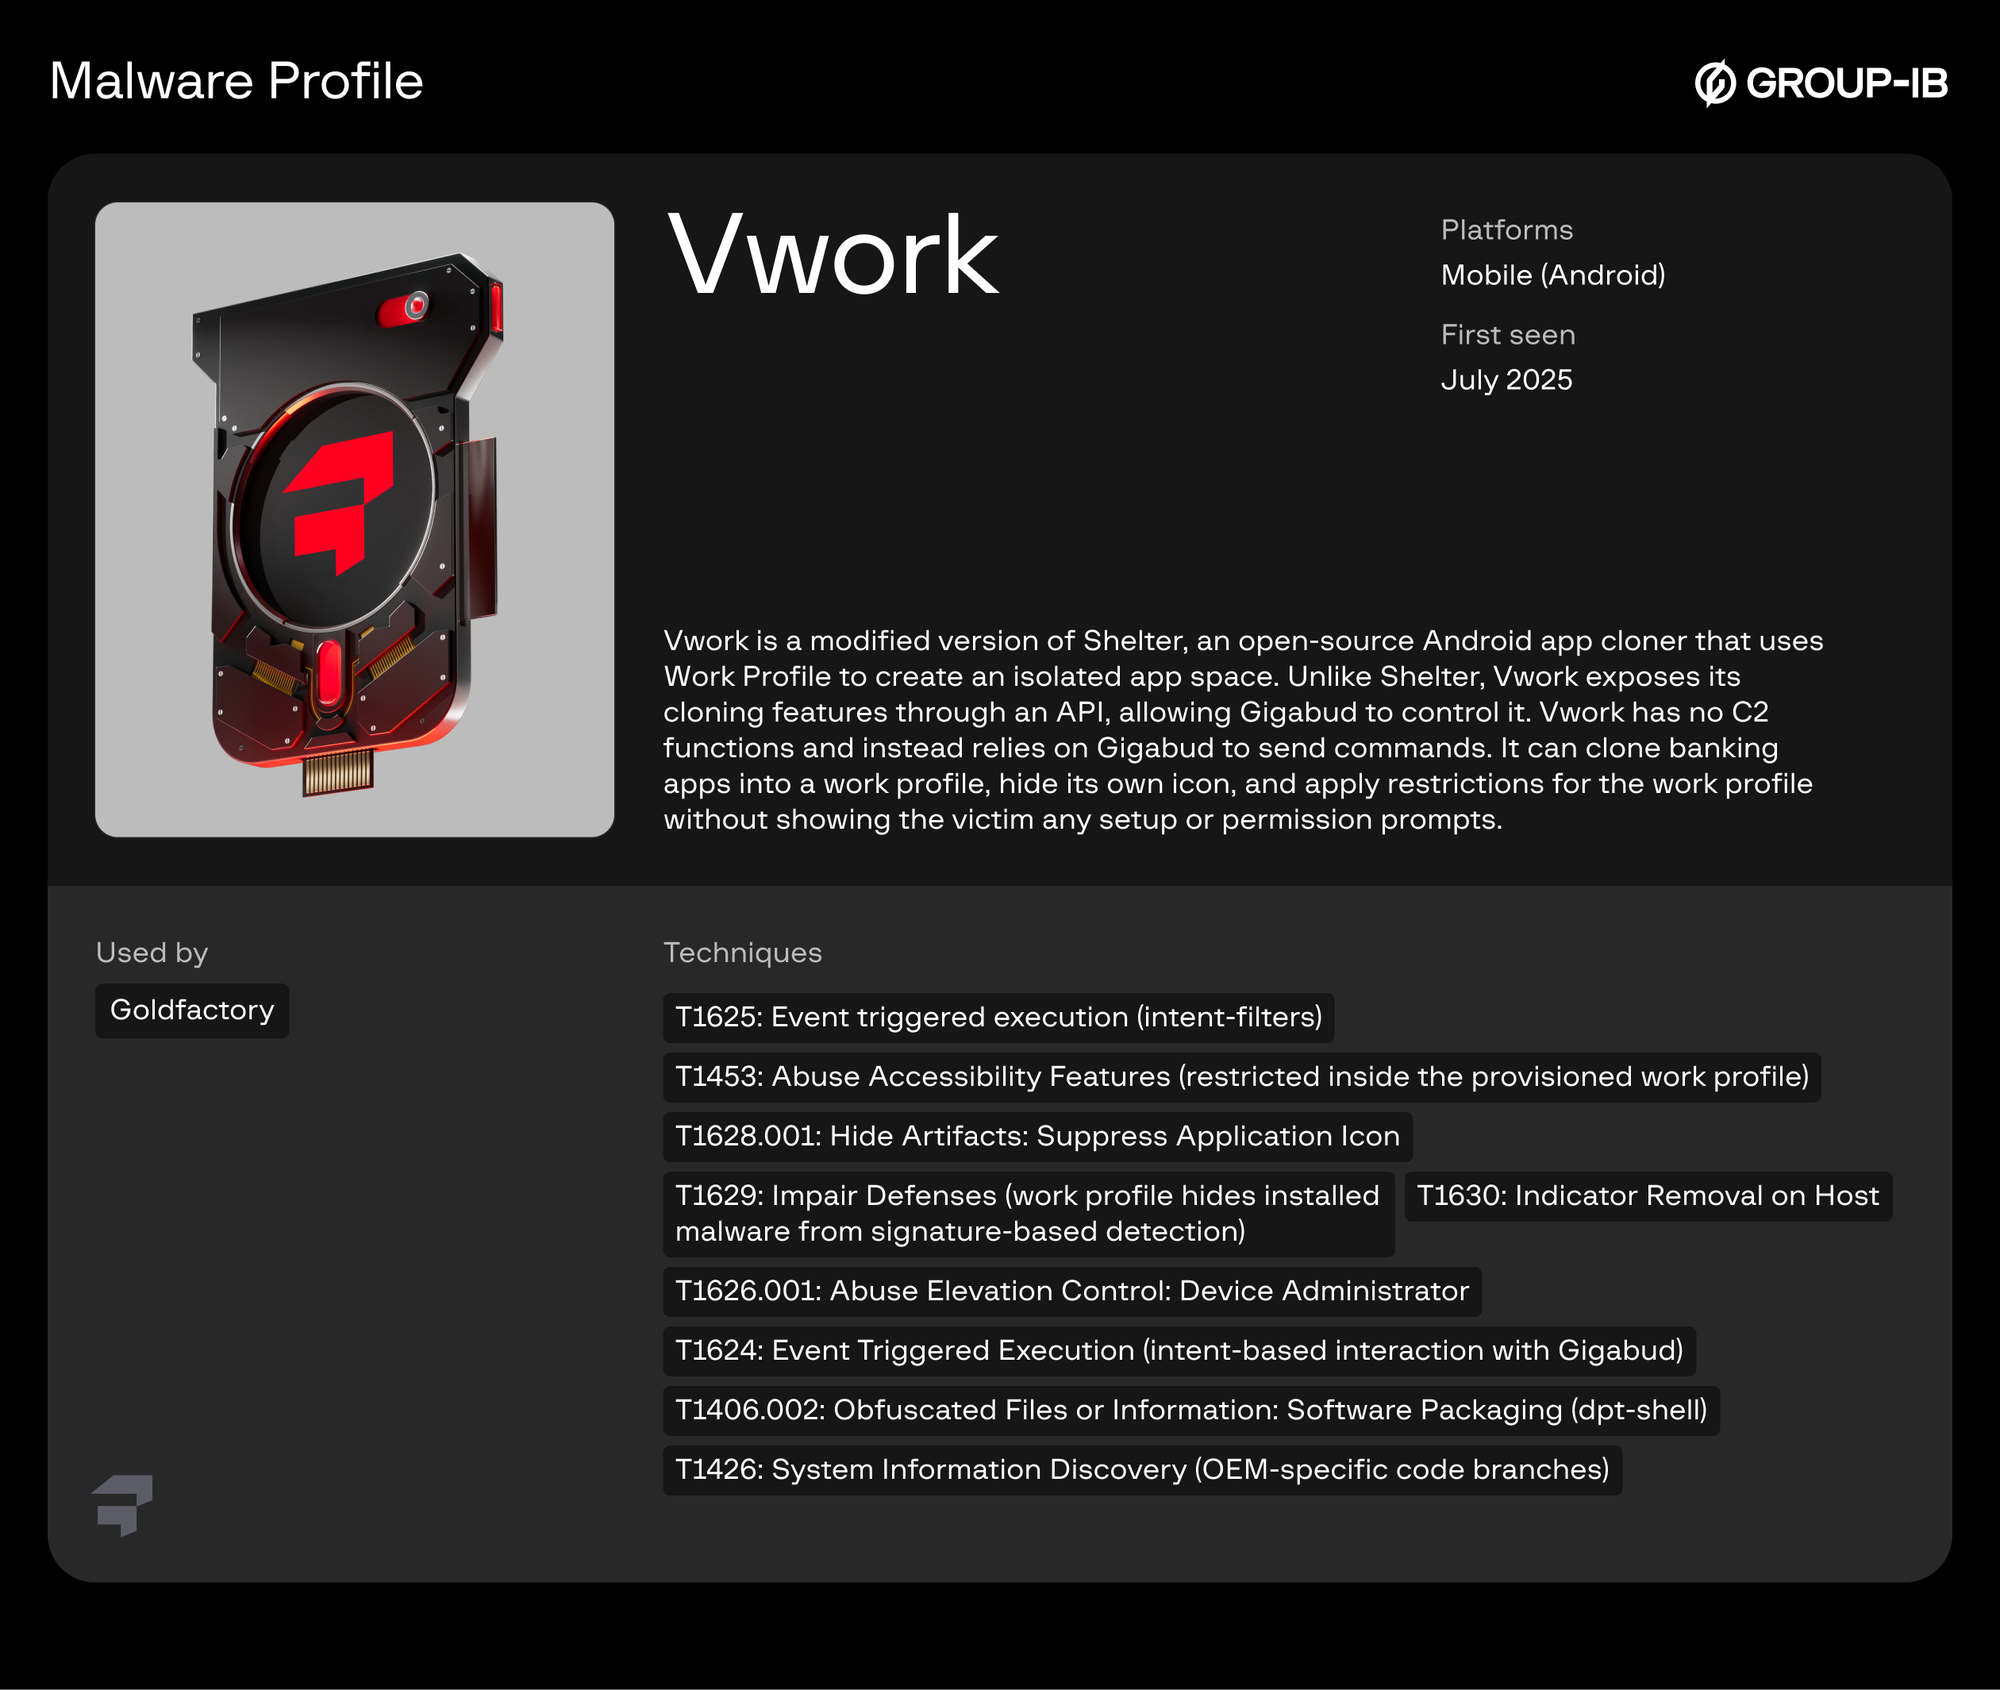
Ứng dụng giả mạo chứa mã độc theo dõi, đánh cắp tài khoản ngân hàng mà người dùng cần cảnh giác. (Ảnh: Group-IB)
Tuy nhiên, điểm đáng chú ý nhất của Gigabud nằm ở khả năng tạo một bản sao của ứng dụng ngân hàng trên chính thiết bị bị nhiễm.
Theo Group-IB, Gigabud có thể cài thêm một công cụ độc hại có tên Vwork. Công cụ này được chỉnh sửa từ Shelter, một tiện ích mã nguồn mở vốn được sử dụng để tạo khu vực riêng trên điện thoại Android cho các ứng dụng công việc.
Gigabud lợi dụng cơ chế này để tạo một hồ sơ công việc mới trên điện thoại. Sau đó, mã độc đưa bản sao của ứng dụng ngân hàng vào khu vực này.
Điều đáng lo là người dùng có thể không nhận ra những thao tác đang diễn ra phía sau. Kẻ tấn công có khả năng điều khiển bản sao ứng dụng ngân hàng từ xa để thực hiện các giao dịch trái phép. Một số thao tác thậm chí có thể được che phía sau màn hình đen.
Nói cách đơn giản, thay vì chỉ tìm cách lấy mật khẩu ngân hàng, mã độc tìm cách đưa một phiên bản khác của ứng dụng ngân hàng vào điện thoại rồi điều khiển nó.
Android vốn cho phép tách ứng dụng và dữ liệu thành các khu vực riêng biệt, chẳng hạn hồ sơ cá nhân và hồ sơ công việc.
Gigabud lợi dụng chính cơ chế này để che giấu hoạt động của mình. Khi ứng dụng ngân hàng nằm trong một hồ sơ khác, việc phát hiện mối liên hệ giữa mã độc trên điện thoại và các giao dịch bất thường có thể trở nên khó khăn hơn đối với một số hệ thống bảo mật.
Đây cũng là lý do người dùng không nên chủ quan chỉ vì điện thoại vẫn hoạt động bình thường hoặc ứng dụng ngân hàng trên màn hình chính không có dấu hiệu bất thường.
Người dùng Android cần làm gì?
Dấu hiệu đáng chú ý là điện thoại xuất hiện một bản sao ứng dụng ngân hàng mà người dùng không chủ động cài đặt, đặc biệt nếu bản sao nằm trong một hồ sơ công việc.
Người dùng cũng cần cảnh giác với những ứng dụng yêu cầu cài đặt bằng tệp APK tải từ đường dẫn lạ. Các ứng dụng tự nhận là phần mềm của cơ quan nhà nước, ngân hàng, hãng hàng không, đơn vị giao hàng... nhưng yêu cầu cấp quyền Trợ năng hoặc quyền hiển thị đè cần được kiểm tra kỹ trước khi sử dụng.
Nếu đã lỡ cài một ứng dụng đáng ngờ, người dùng nên nhanh chóng:
- Thu hồi các quyền đặc biệt đã cấp cho ứng dụng.
- Gỡ bỏ ứng dụng không rõ nguồn gốc.
- Kiểm tra điện thoại xem có ứng dụng hoặc bản sao ứng dụng ngân hàng bất thường hay không.
- Liên hệ ngân hàng qua kênh chính thức nếu nghi ngờ tài khoản đã bị xâm nhập.
- Trong trường hợp thiết bị có dấu hiệu bị kiểm soát, có thể cân nhắc khôi phục cài đặt gốc sau khi sao lưu an toàn dữ liệu quan trọng.
Theo Group-IB
TIN CÙNG CHUYÊN MỤC
Xem theo ngày